
Cyberbedrohungslage in der Schweiz bleibt hoch
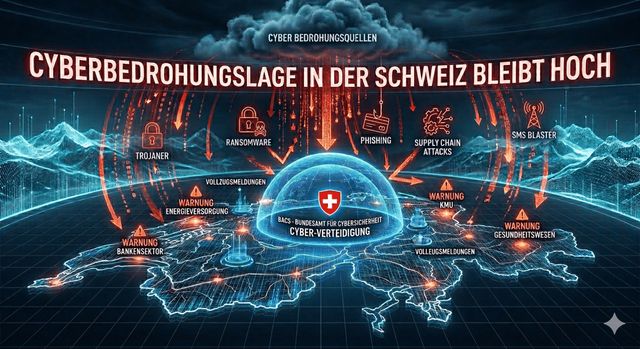
Neben den freiwilligen Meldungen zu Cybervorfällen werden erstmals die meldepflichtigen Cyberangriffe auf kritische Infrastrukturen ausgewiesen, die seit dem 1. April 2025 gemeldet werden müssen. Bei den freiwilligen Meldungen blieb der Meldeeingang auf hohem Niveau stabil, doch ihre Ausprägungen entwickeln sich weiter und werden gezielter. Für einen wirksamen Schutz ist eine enge nationale sowie internationale Zusammenarbeit von Staat, Wirtschaft und Gesellschaft wichtig.
Der vom BACS veröffentlichte Halbjahresbericht zeigt auf, dass die global agierenden Akteure ihre Angriffe vermehrt individualisieren, unter anderem auch mit Hilfe von Künstlicher Intelligenz (KI). So registrierte das BACS im zweiten Halbjahr 2025 erneut umfangreiche Voice-Phishing- und Real-Time-Phishing-Kampagnen. Cyberkriminelle kombinierten diese mit betrügerischen Werbeanzeigen in Suchmaschinen, um Opfer gezielt auf gefälschte Webseiten zu lenken. Dabei greifen die Täter verstärkt auf lokale Besonderheiten zurück, etwa indem sie bekannte Treueprogramme grosser Detailhändler als Vorwand nutzen. Neu kam ab Sommer 2025 in der Schweiz der Einsatz sogenannter «SMS-Blaster» hinzu. Diese Geräte simulieren Mobilfunkantennen und ermöglichen es Angreifern, schädliche Kurznachrichten unter Umgehung der Filtersysteme der Telekommunikationsanbieter direkt an Mobiltelefone in der Umgebung zu versenden.
Ransomware bleibt eine konstante Bedrohung
Ransomware und die damit verbundene Datenerpressung stellen weiterhin eine ernstzunehmende Gefahr für Schweizer Organisationen dar. Im zweiten Halbjahr 2025 wurden 57 entsprechende Vorfälle gemeldet. Besonders aufgefallen war die Gruppierung «Akira», deren Aktivitäten sich im Berichtszeitraum nochmals intensivierten. Ein wesentlicher Faktor war die Ausnutzung von Schwachstellen in Geräten des Herstellers SonicWall. Sicherheitsupdates zu einer bereits 2024 bekannt gewordenen Schwachstelle wurden nicht von allen Betroffenen konsequent umgesetzt, was zusätzliche Angriffsflächen eröffnete.
Angriffe auf internationale Software-Lieferketten
Verstärkt beobachtet wurden im Berichtszeitraum Angriffe gegen internationale Software-Lieferketten. Nebst der Ausnützung von Schwachstellen gingen Cyberkriminelle vermehrt auch dazu über, etablierte und breit genutzte Komponenten von Open-Source-Software (OSS) zu kompromittieren. Da moderne Anwendungen auf zahlreichen OSS-Komponenten basieren, können darin enthaltene Sicherheitslücken weitreichende und systemische Auswirkungen haben. Die komplexen technischen Abhängigkeiten erhöhen das Risiko grossflächiger Sicherheitsprobleme erheblich.
Verdeckte ORB-Netzwerke auch in der Schweiz
Zunehmend werden auch in der Schweiz verdeckte ORB-Netzwerke («Operational Relay Boxes») festgestellt. Diese Netzwerke bestehen aus mit Schadsoftware infizierten, und mit dem Internet vernetzten Geräten («Internet of Things», IoT), Servern und Routern, die von Angreifern ferngesteuert und teilweise an Dritte weitervermietet werden. Solche Infrastrukturen dienen als Ausgangspunkt für weitere Angriffe und beeinträchtigen die Privatsphäre der betroffenen Eigentümer. Ein konsequentes Aktualisieren und Absichern internetexponierter Geräte sind zentral, um die Bildung solcher Netzwerke einzudämmen.
145 Meldepflichtige Meldungen im zweiten Halbjahr 2025
Seit dem 1. April 2025 müssen Betreiberinnen von kritischen Infrastrukturen Cyberangriffe innerhalb von 24 Stunden dem BACS melden. Seither sind beim BACS 325 Meldungen eingegangen, davon 145 Meldungen im zweiten Halbjahr 2025. Die meisten Meldungen stammen aus dem Verwaltungssektor (25 %), von Unternehmen in der IT und Telekommunikation (18 %) sowie von Banken und Versicherungen (15.7 %). Bei den gemeldeten Angriffsarten dominierten Hacking-Vorfälle (20 %) und DDoS-Angriffe (16 %, gefolgt von Diebstahl von Zugangsdaten (12 %), Malware (10 %), Datenabfluss (10 %) und Ransomware (9 %).
Digitale Abhängigkeiten rücken stärker in den Fokus
Die Analyse der Vorfälle zeigt deutlich, dass Cyberangriffe entlang digitaler Abhängigkeiten wirken und Organisations-, Branchen- sowie Landesgrenzen überschreiten. Cybersicherheit ist damit eine gesamtgesellschaftliche Aufgabe. Trotz eines angespannten geopolitischen Umfelds bleibt die Cyberbedrohungslage für die Schweiz insgesamt relativ stabil und die Cyberresilienz erweist sich grösstenteils als robust. Um dieser dynamischen Entwicklung wirksam zu begegnen, sind klare Governance-Strukturen, funktionierende Reaktions- und Wiederherstellungsprozesse sowie eine enge nationale und internationale Zusammenarbeit zwischen Staat, Wirtschaft und Gesellschaft entscheidend.
Kommentare