

Europa und Kanada
Russische Hackergruppe nutzt aktiv Sicherheitslücke in WinRAR aus
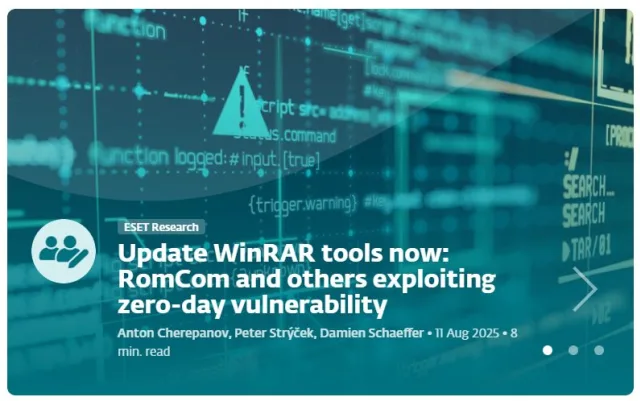
Laut ESET-Telemetriedaten hat die Gruppe zwischen dem 18. und 21. Juli 2025 bösartige Archive in Spearphishing-Kampagnen eingesetzt, die sich gegen Finanz-, Fertigungs-, Rüstungs- und Logistikunternehmen in Europa und Kanada richteten. Das Ziel der Angriffe war Cyberspionage. Dies ist mindestens das dritte Mal, dass RomCom dabei erwischt wurde, eine bedeutende Zero-Day-Sicherheitslücke auszunutzen. Die Schwachstelle CVE-2025-8088 ist eine Path-Traversal-Schwachstelle. Hierbei versuchen die Angreifer, Zugriff auf Dateien und Verzeichnisse zu erlangen, die ausserhalb der zugewiesenen Verzeichnisse der Anwendung befinden. Die gesamte Analyse ist online auf WeLiveSecurity verfügbar.
"Am 18. Juli haben wir eine bösartige DLL namens msedge.dll in einem RAR-Archiv entdeckt, das ungewöhnliche Pfade enthielt. Bei der weiteren Analyse stellten wir fest, dass die Angreifer eine bisher unbekannte Schwachstelle ausnutzten, die WinRAR betraf. Alle Versionen der Software waren betroffen, einschliesslich der damals aktuellen Version 7.12. Am 24. Juli kontaktierten wir den Entwickler von WinRAR. Noch am selben Tag wurde die Schwachstelle in der Beta-Version behobenund wenige Tage später eine Vollversion veröffentlicht. Wir empfehlen WinRAR-Benutzern, so schnell wie möglich die neueste Version zu installieren, um das Risiko zu minimieren", sagt ESET-Forscher Peter Strýček, der die Entdeckung zusammen mit einem anderen ESET-Forscher, Anton Cherepanov, gemacht hat.
Vermeintliche Mails mit Bewerbungsunterlagen
Die Angreifer hängten die schadhaften Archive an Bewerbungsunterlagen, da diese meist von Personalabteilungen geöffnet werden. Die Angreifer hatten zuvor schon Informationen über ihre Opfer gesammelt und diese für zielgerichtete E-Mails genutzt. Erfolgreiche Exploit-Versuche führten zur Installation verschiedener Backdoors, die von der RomCom-Gruppe verwendet werden.
Berüchtigte RomCom-Gruppe steht wahrscheinlich hinter den Angriffen
Die ESET-Forscher gehen davon aus, dass die RomCom-Gruppe dahintersteckt. Die Taktiken, Techniken und Verfahren sowie die verwendete Malware ähneln dem Vorgehen dieser Hacker. RomCom (auch bekannt als Storm-0978, Tropical Scorpius oder UNC2596) ist eine Russland nahestehende Gruppe, die sowohl Kampagnen gegen ausgewählte Branchen als auch gezielte Spionageoperationen durchführt. Der Schwerpunkt der Gruppe hat sich neben konventionellen Cyberkriminalitätsoperationen auf Spionageoperationen zur Sammlung von Informationen verlagert. Es ist nicht das erste Mal, dass RomCom Exploits einsetzt, um seine Opfer zu kompromittieren. Im Juni 2023 führte die Gruppe eine Spearphishing-Kampagne durch, die sich gegen Verteidigungs- und Regierungsstellen in Europa richtete. Hierbei kamen Köder im Zusammenhang mit dem Ukrainischen Weltkongress zum Einsatz.
"Durch die Ausnutzung einer bisher unbekannten Zero-Day-Sicherheitslücke in WinRAR hat die RomCom-Gruppe gezeigt, dass sie erhebliche Anstrengungen und Ressourcen in ihre Cyberoperationen investiert. Die entdeckte Kampagne richtete sich gegen Sektoren, die den typischen Interessen russisch orientierter APT-Gruppen entsprechen. Dies deutet auf eine geopolitische Motivation hinter der Operation hin", schliesst Strýček.
Die gesamte Analyse ist auf WeLiveSecurity verfügbar: https://www.welivesecurity.com/en/eset-research/update-winrar-tools-now-romcom-and-others-exploiting-zero-day-vulnerability/

Kommentare